
Siete all’ascolto di un nuovo speciale di am1575news, Francia24 e Radio Centrale Milano, in podcasting e sulle onde medie.
Che cosa è successo
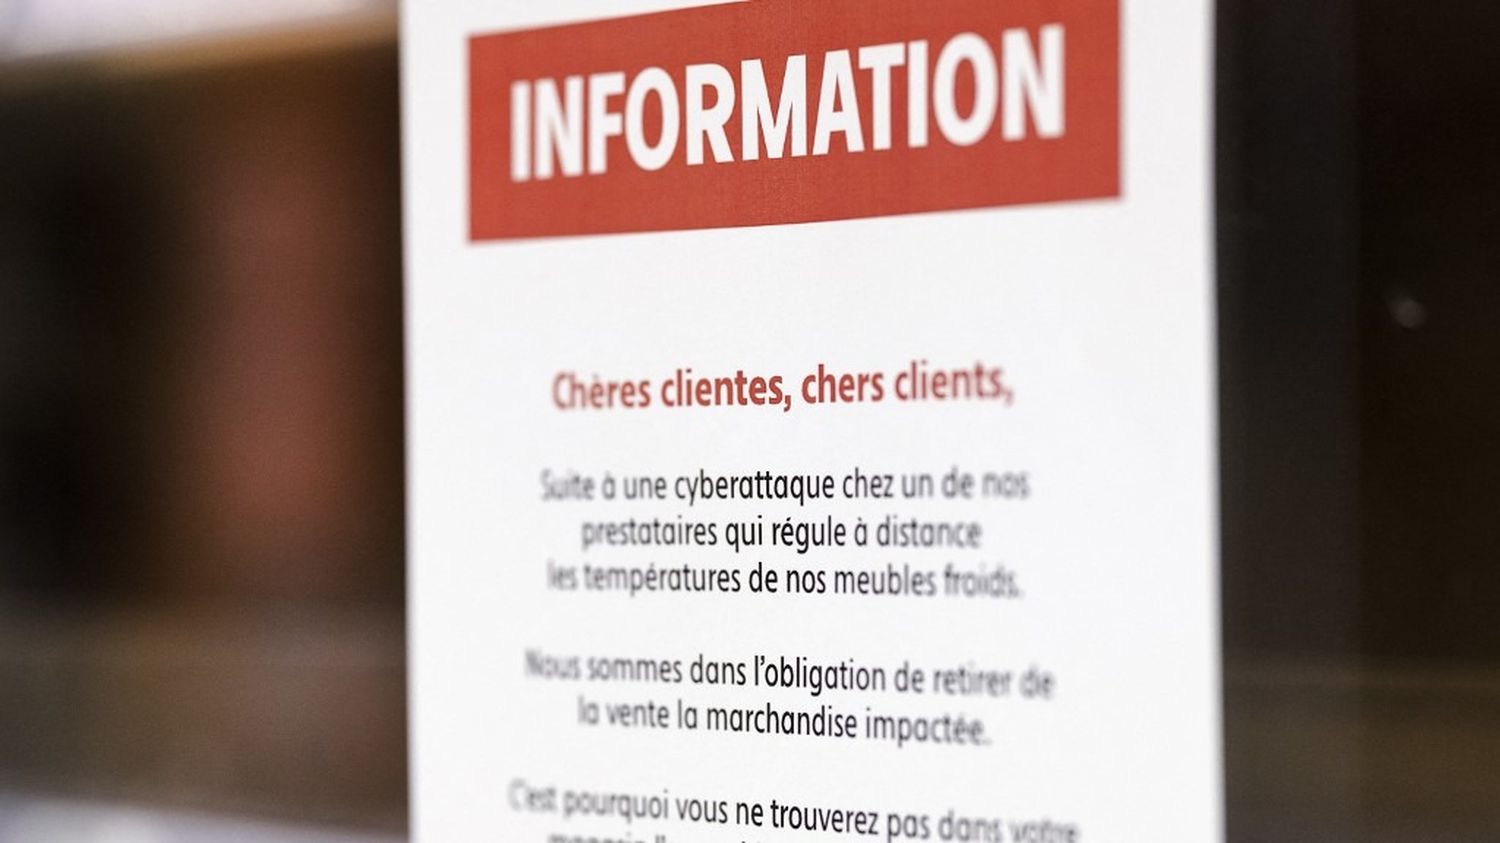
Nella notte tra l’11 e il 12 ottobre, un gruppo di hacker ha preso il controllo remoto dei sistemi di refrigerazione di centinaia di supermercati francesi. Manipolando la funzione di sbrinamento automatico, hanno impostato cicli continui a circa cinquanta gradi Celsius, facendo salire la temperatura dei congelatori da -18°C a valori superiori allo zero. In alcuni punti il surriscaldamento ha provocato il fusione dei ghiacci e addirittura incendi di apparecchiature. I negozi hanno dovuto eliminare interamente le scorte di prodotti freschi e surgelati, con effetti immediati sulla catena di distribuzione alimentare.
Chi ha gestito il sistema remoto
Contrariamente alle dicerie iniziali, non è emersa alcuna figura di operatore cloud esterno. Il punto comune è il sistema di supervisione della refrigerazione prodotto dal gruppo danese Danfoss, che conta più di cinquanta mila installazioni nel settore della grande distribuzione. I dispositivi coinvolti sono i modelli AK‑SM 800 e AK‑SC 355, ormai fuori vita e privi di aggiornamenti di sicurezza; l’AK‑SC 355 è stato interrotto nel 2016, mentre l’AK‑SM 800A rimane vulnerabile. Danfoss ha confermato che la maggior parte delle unità colpite era obsoleta e non più supportata.
Admin/Admin
Le interfacce di gestione di questi controller erano collegate direttamente a internet per consentire a tecnici e manutentori di monitorare temperature, allarmi e impostazioni senza spostarsi fisicamente. Troppi dispositivi sono stati lasciati accessibili dal pubblico senza l’uso di VPN o firewall, una pratica definita “contraria alle buone regole” dall’agenzia francese CERT‑FR. Gli esperti hanno riportato quasi tre mila controller visibili online.
La falla, catalogata CVE‑2025‑41450, era nota dal 2025: bastava inserire “admin” come nome utente e la data corrente come password per ottenere l’accesso amministrativo.
Danfoss aveva rilasciato una correzione nell’agosto 2025, ma non è stata applicata universalmente, e i modelli più vecchi non possono più essere aggiornati.
Editoriale
Sottolineiamo questo punto. Abbiamo scritto nel titolo “admin admin”, come dire, nome utente admin e password admin: è una semplificazione; per rendere più difficile l’accesso avevano scelto admin come username e la data di oggi come password. Una cosa che neppure il più sprovveduto utente di Gmail fa.
Potreste pensare a una notizia clickbait: eccovi dunque l’elenco completo delle fonti da noi consultate, consultazione che può effettuare chiunque ne abbia voglia.
franceinfo
Next
Futura-Sciences
Journal de l’économie
FrenchBreaches
BleepingComputer
The Hacker News
Non ci sono parole.
Danni economici
L’attacco ha interessato più di trecento punti vendita Intermarché e Netto, circa un centinaio di negozi Coopérative U, ottanta ipermercati Carrefour, trentatré Monoprix e diverse filiali E.Leclerc. Le perdite singole variano da cinquantamila a duecentosettanta mila euro; due punti vendita Intermarché ad Haguenau hanno registrato una perdita complessiva di duecentosettanta mila euro, mentre un negozio a Wasselonne ha subito circa duecentoventimila euro di danni. La stima complessiva si attesta su decine di milioni di euro, con la prospettiva di ulteriori costi per la sostituzione e la messa in sicurezza delle apparecchiature.
Chi potrebbe esserci dietro
Fino al 15 ottobre nessun gruppo ha rivendicato l’attacco e finora non sono emerse richieste di riscatto né furti di dati. Le ipotesi spaziano da hacker opportunisti o “ragazzini che scherzano”, secondo il consulente di Pen Test Partners Ken Munro, a operazioni di livello statale nascoste dietro una facciata hacktivista. Alcuni analisti ipotizzano un coinvolgimento di gruppi pro‑russi che in passato hanno dichiarato di aver violato le telecamere di negozi francesi, ma per il momento si tratta solo di congetture.
Le indagini
Il pubblico ministero di Parigi ha avviato un procedimento penale affidandolo all’ufficio anti‑cybercrime OFAC. Il premier Sébastien Lecornu ha richiesto all’agenzia nazionale di sicurezza informatica ANSSI di coordinare l’intervento con i partner europei, e il direttore Vincent Strubel ha ordinato la disconnessione immediata di tutti i controller Danfoss dalla rete. La stessa vulnerabilità è stata riscontrata in supermercati di Belgio, Germania, Lussemburgo, Paesi Bassi, Portogallo, Polonia e Spagna. Il commissario europeo per l’agricoltura Christophe Hansen ha sottolineato l’importanza di rafforzare la sicurezza alimentare a tutti i livelli, mentre il capo di Coopérative U, Dominique Schelcher, ha definito l’attacco “senza precedenti” e “estremamente grave” per la catena nazionale di approvvigionamento.
Questo è tutto per il momento. Dalla redazione di Parigi sono Rachel Costa: questa è am1575news, Francia24 e Radio Centrale Milano.