
Vous écoutez un nouveau spécial d’am1575news, France24 et Radio Centrale Milano, en podcast et sur les ondes moyennes.
Ce qui s’est passé
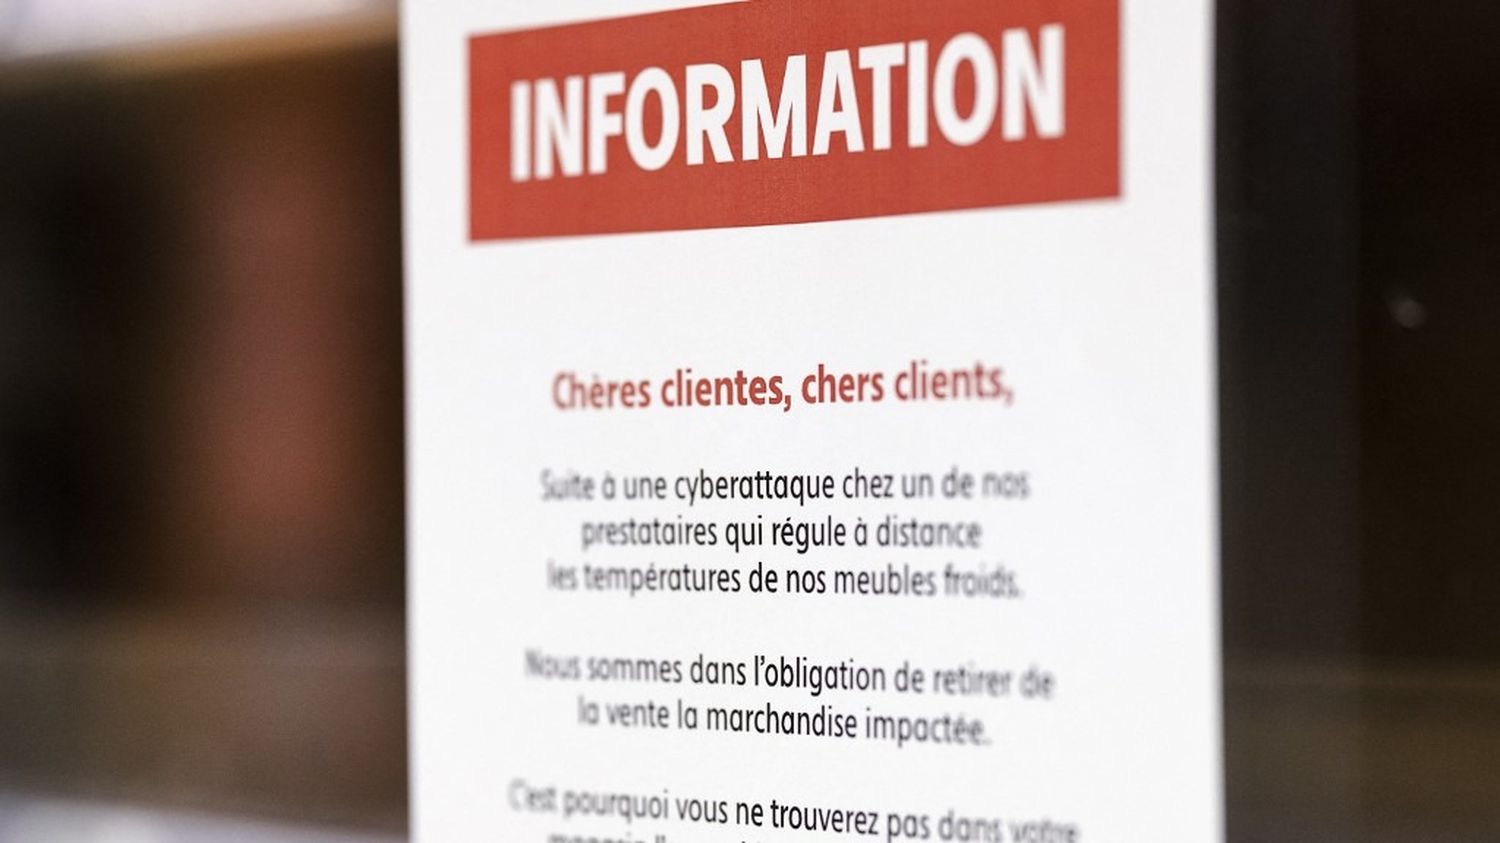
Dans la nuit du 11 au 12 octobre, un groupe de hackers a pris le contrôle à distance des systèmes de réfrigération de centaines de supermarchés français. En manipulant la fonction de dégivrage automatique, ils ont réglé des cycles continus à environ cinquante degrés Celsius, faisant monter la température des congélateurs de -18 °C à des valeurs supérieures à zéro. À certains endroits, la surchauffe a provoqué la fonte des glaces et même des incendies d’équipements. Les magasins ont dû éliminer complètement les stocks de produits frais et surgelés, avec des effets immédiats sur la chaîne d’approvisionnement alimentaire.
Qui a géré le système à distance
Contrairement aux rumeurs initiales, aucune figure d’opérateur cloud externe n’est apparue. Le point commun est le système de supervision de la réfrigération produit par le groupe danois Danfoss, qui compte plus de cinquante mille installations dans le secteur de la grande distribution. Les appareils concernés sont les modèles AK‑SM 800 et AK‑SC 355, désormais obsolètes et sans mises à jour de sécurité ; l’AK‑SC 355 a été interrompu en 2016, tandis que l’AK‑SM 800A reste vulnérable. Danfoss a confirmé que la plupart des unités touchées étaient obsolètes et ne bénéficient plus de support.
Admin/Admin
Les interfaces de gestion de ces contrôleurs étaient connectées directement à Internet afin de permettre aux techniciens et aux mainteneurs de surveiller les températures, les alarmes et les réglages sans se déplacer physiquement. Trop d’appareils ont été laissés accessibles au public sans l’utilisation de VPN ou de pare-feu, une pratique qualifiée « contraire aux bonnes pratiques » par l’agence française CERT‑FR. Les experts ont signalé près de trois mille contrôleurs visibles en ligne.
La faille, cataloguée CVE‑2025‑41450, était connue depuis 2025 : il suffisait d’insérer « admin » comme nom d’utilisateur et la date courante comme mot de passe pour obtenir l’accès administratif.
Danfoss avait publié un correctif en août 2025, mais il n’a pas été appliqué universellement, et les modèles les plus anciens ne peuvent plus être mis à jour.
Éditorial
Nous soulignons ce point. Nous avons écrit dans le titre « admin admin », pour dire, nom d’utilisateur admin et mot de passe admin : c’est une simplification ; pour rendre l’accès plus difficile ils avaient choisi admin comme nom d’utilisateur et la date d’aujourd’hui comme mot de passe. Une chose que même l’utilisateur le plus imprudent de Gmail ne ferait pas.
Vous pourriez penser à une information clickbait : voici donc la liste complète des sources que nous avons consultées, consultation que peut faire quiconque le souhaite.
franceinfo
Next
Futura-Sciences
Journal de l’économie
FrenchBreaches
BleepingComputer
The Hacker News
Il n’y a pas de mots.
Dommages économiques
L’attaque a concerné plus de trois cents points de vente Intermarché et Netto, environ une centaine de magasins Coopérative U, quatre‑vingts hypermarchés Carrefour, trente‑trois Monoprix et plusieurs succursales E.Leclerc. Les pertes individuelles varient de cinquante mille à deux cent soixante mille euros ; deux points de vente Intermarché à Haguenau ont enregistré une perte totale de deux cent soixante mille euros, tandis qu’un magasin à Wasselonne a subi environ deux cent vingt mille euros de dommages. L’estimation globale s’élève à plusieurs dizaines de millions d’euros, avec la perspective de coûts supplémentaires pour le remplacement et la sécurisation des équipements.
Qui pourrait être derrière
Jusqu’au 15 octobre aucun groupe n’a revendiqué l’attaque et jusqu’à présent aucune demande de rançon ni vol de données n’est apparue. Les hypothèses vont des hackers opportunistes ou « enfants qui plaisantent », selon le consultant de Pen Test Partners Ken Munro, aux opérations de niveau étatique cachées derrière une façade hacktiviste. Certains analystes supposent une implication de groupes pro‑russe qui, par le passé, ont déclaré avoir piraté les caméras de magasins français, mais pour l’instant ce ne sont que des conjectures.
Les enquêtes
Le procureur de Paris a ouvert une procédure pénale en la confiant au bureau anti‑cybercriminalité OFAC. Le Premier ministre Sébastien Lecornu a demandé à l’agence nationale de cybersécurité ANSSI de coordonner l’intervention avec les partenaires européens, et le directeur Vincent Strubel a ordonné la déconnexion immédiate de tous les contrôleurs Danfoss du réseau. La même vulnérabilité a été constatée dans des supermarchés en Belgique, Allemagne, Luxembourg, Pays‑Bas, Portugal, Pologne et Espagne. Le commissaire européen à l’agriculture Christophe Hansen a souligné l’importance de renforcer la sécurité alimentaire à tous les niveaux, tandis que le dirigeant de Coopérative U, Dominique Schelcher, a qualifié l’attaque « sans précédent » et « extrêmement grave » pour la chaîne d’approvisionnement nationale.
C’est tout pour le moment. Depuis la rédaction de Paris, je suis Rachel Costa : voici am1575news, France24 et Radio Centrale Milano.